Protección de Datos en el CFDI. Fiscalización Algorítmica
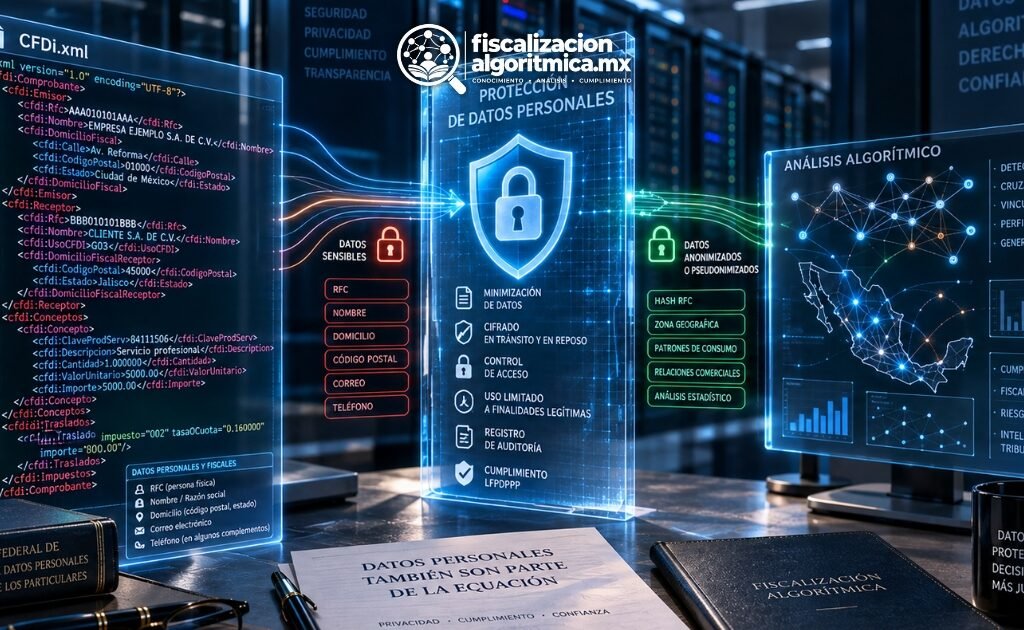
¿Hay protección de datos en el CFDI? Sí, pero de un tipo preciso. El RFC, el domicilio fiscal y el código postal que exige el artículo 29-A del Código Fiscal de la Federación son datos personales. Así los define la Ley General de Protección de Datos Personales en Posesión de Sujetos Obligados. No son, por regla general, datos personales sensibles. El Servicio de Administración Tributaria puede recabarlos sin pedir consentimiento, porque el propio Código Fiscal de la Federación es la ley que activa esa excepción. Y una vez recabados, quedan sujetos a un régimen de reserva reforzado. Ese es el mapa completo: qué dato es, por qué se recaba sin permiso y qué lo protege después.
Qué son los metadatos del CFDI
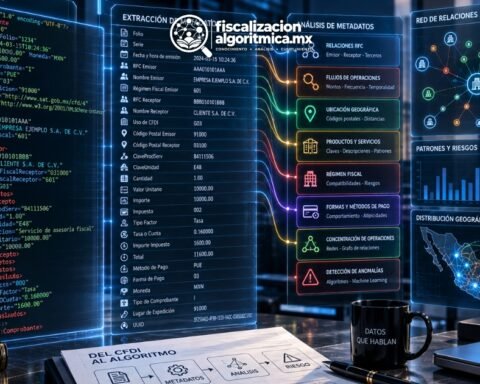
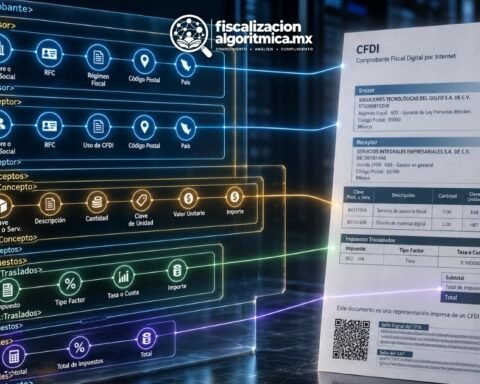
Cada campo estructurado del CFDI —RFC, domicilio, código postal, descripción del servicio, clave de producto— es, en sentido técnico, un metadato. No es el contenido libre de un documento: es un dato que describe y clasifica una operación dentro de una estructura fija. Esa misma estructura ya se analizó en el primer artículo de esta serie, sobre el protocolo XML del CFDI.
El concepto tiene, además, anclaje legal expreso en México, aunque fuera de la materia fiscal. La Ley General de Transparencia y Acceso a la Información Pública define los Datos Abiertos en su artículo 3, fracción VIII. Uno de sus requisitos es que sean “integrales”, y la propia Ley precisa qué entiende por ello:
“Integrales: Contienen el tema que describen a detalle y con metadatos necesarios.”
Esa mención confirma algo relevante para el CFDI: el metadato no es un concepto importado sin anclaje normativo mexicano. Es, precisamente, lo que hace posible el tratamiento masivo. Un archivo XML estructurado en metadatos es exactamente lo que necesita un motor de reglas o un algoritmo de analítica de grafos. Solo así puede procesar millones de comprobantes sin intervención humana. Por eso los metadatos del CFDI, y no su representación impresa, son el objeto real de cualquier análisis sobre protección de datos en el CFDI.
El RFC, el domicilio fiscal y el código postal como datos personales
La Ley General de Protección de Datos Personales en Posesión de Sujetos Obligados define, en su artículo 3, fracción IX, qué cuenta como dato personal:
“Datos personales: Cualquier información concerniente a una persona identificada o identificable. Se considera que una persona es identificable cuando su identidad pueda determinarse directa o indirectamente a través de cualquier información.”
El artículo 29-A, fracción I, del CFF exige que el CFDI contenga:
“La clave del Registro Federal de Contribuyentes, nombre o razón social de quien los expida y el régimen fiscal en que tributen.”
La fracción IV agrega el código postal del domicilio fiscal del receptor. Ese conjunto de datos, frente a una persona física, cumple sin margen de duda la definición legal. Identifica directamente a alguien, con nombre, domicilio y clave única de identidad tributaria. El CFDI, entonces, no es solo un comprobante fiscal. Es, simultáneamente, un documento que contiene datos personales en el sentido que la ley da a ese término.
Por qué el CFDI, por regla general, no contiene datos sensibles
La misma Ley reserva una categoría distinta, y más protegida, para los datos personales sensibles. El artículo 3, fracción X, los define así:
“Datos personales sensibles: Aquellos que se refieran a la esfera más íntima de su titular, o cuya utilización indebida pueda dar origen a discriminación o conlleve un riesgo grave para ésta. De manera enunciativa más no limitativa, se consideran sensibles los datos personales que puedan revelar aspectos como origen racial o étnico, estado de salud presente o futuro, información genética, creencias religiosas, filosóficas y morales, opiniones políticas y preferencia sexual.”
El contenido estructurado de un CFDI —RFC, domicilio, importe, descripción genérica del bien o servicio— no encaja, por sí solo, en esa lista. Un comprobante no revela, por su sola existencia, el origen étnico ni las creencias religiosas de quien lo recibe.
Existe, sin embargo, un riesgo distinto que no debe confundirse con el anterior. Cuando la descripción del servicio identifica una consulta médica, o el receptor es una institución religiosa, el dato individual sigue existiendo. Pero no se vuelve, por eso, sensible en sentido estricto. El tratamiento agregado de miles de comprobantes de ese tipo —el análisis propio del grafo fiscal— sí puede aproximarse, por inferencia, a una categoría sensible. Ningún campo del XML la declara expresamente. Ese riesgo inferencial es una hipótesis de trabajo, no un hecho verificado en este corpus. Queda planteado como línea de análisis, no como conclusión.
La licitud del tratamiento sin consentimiento: el artículo 16, fracción I
La Ley fija una regla general estricta sobre los datos sensibles. El artículo 7 dispone:
“Por regla general no podrán tratarse datos personales sensibles, salvo que se cuente con el consentimiento expreso de la persona titular o, en su defecto, se trate de los casos establecidos en el artículo 16 de esta Ley.”
Aun tratándose de datos personales no sensibles, el mismo artículo 16 es la vía que exime al responsable de recabar consentimiento. Su fracción I dispone:
“Cuando una legislación aplicable así lo disponga, debiendo dichos supuestos ser acordes con las bases, principios y disposiciones establecidos en esta Ley, y en ningún caso podrán contravenirla.”
El Código Fiscal de la Federación es exactamente esa legislación aplicable. El Código Fiscal exige el RFC, el nombre y el código postal en su artículo 29-A. Eso coloca al Servicio de Administración Tributaria dentro de la excepción del artículo 16, fracción I. El contribuyente no otorga un consentimiento distinto al de someterse a la ley fiscal misma. Eso no significa, sin embargo, un tratamiento sin límites. El artículo 10 de la misma Ley obliga a observar, incluso sin consentimiento, los principios de licitud, finalidad, lealtad, calidad y proporcionalidad. Añade, además, la información y la responsabilidad en todo tratamiento de datos personales.
El secreto fiscal: la contrapartida de recabar sin consentimiento
La ausencia de consentimiento en la recolección no deja al contribuyente desprotegido. El artículo 69 del CFF impone al personal del SAT una obligación de reserva casi absoluta:
“El personal oficial que intervenga en los diversos trámites relativos a la aplicación de las disposiciones tributarias estará obligado a guardar absoluta reserva en lo concerniente a las declaraciones y datos suministrados por los contribuyentes o por terceros con ellos relacionados, así como los obtenidos en el ejercicio de las facultades de comprobación.”
La Ley General de Transparencia y Acceso a la Información Pública refuerza esa reserva desde otro ángulo. Su artículo 115 clasifica expresamente el secreto fiscal como información confidencial:
“Se considera como información confidencial de personas físicas o morales: los secretos bancario, fiduciario, industrial, comercial, fiscal, bursátil y postal, cuya titularidad corresponda a las personas particulares.”
El artículo 119 de esa misma Ley exige, además, el consentimiento del titular para que un sujeto obligado permita el acceso a esa información confidencial. La excepción son los supuestos tasados que el propio artículo enumera. El resultado estructural es simétrico. El dato entra sin consentimiento del contribuyente, porque el CFF lo ordena así. Pero sale protegido por partida doble. Lo cubren el secreto fiscal del artículo 69 del CFF y la confidencialidad del artículo 115 de la Ley General de Transparencia.
El paralelo europeo: lo que la Directiva 2014/55/UE hace explícito
El segundo artículo de esta serie ya estableció que el CFF nunca usa, en su articulado sobre el CFDI, la expresión “datos personales”. El legislador europeo sí lo hizo, al construir el estándar técnico de facturación electrónica. El considerando 20 de la Directiva 2014/55/UE lo dice sin rodeos:
“Puesto que las facturas electrónicas pueden contener datos personales, la Comisión debe también exigir que la norma europea sobre facturación electrónica tenga en cuenta la protección de los datos personales, de conformidad con la Directiva 95/46/CE del Parlamento Europeo y del Consejo, así como los principios de la protección de datos mediante el diseño, la proporcionalidad y la reducción al mínimo de dichos datos.”
Esa Directiva 95/46/CE estaba vigente en la Unión Europea al momento de expedirse la norma de facturación electrónica. Su artículo 8 regulaba el tratamiento de las categorías especiales de datos, el equivalente funcional a los datos sensibles de la ley mexicana. La arquitectura es idéntica en su lógica: prohibición general con excepciones tasadas. La comparación no busca superioridad doctrinal de un sistema sobre otro. Es estructural: ambos ordenamientos resuelven el mismo problema de protección de datos en el CFDI y en la factura electrónica. Un comprobante puede contener datos personales, y ambos lo resuelven con la misma arquitectura: regla general más excepción legal. La diferencia está en dónde lo dice cada uno. El legislador europeo lo hizo explícito en el propio texto de la norma técnica de facturación. El legislador mexicano lo dejó, en cambio, a una ley distinta a la fiscal: la LGPDPPSO.
Protección de Datos en el CFDI: qué queda cubierto y qué no
El CFDI es, casi siempre, un documento con datos personales. Rara vez es, por sí solo, un documento con datos sensibles en sentido estricto. Su tratamiento sin consentimiento se sostiene en una excepción legal concreta: el artículo 16, fracción I, de la LGPDPPSO. La activa el propio Código Fiscal de la Federación. Su confidencialidad posterior se sostiene en dos preceptos distintos: el artículo 69 del CFF y el artículo 115 de la Ley General de Transparencia. El riesgo real de la fiscalización algorítmica no está, entonces, en el metadato aislado que exige el artículo 29-A. Está en lo que la inferencia agregada, sobre millones de esos metadatos, puede llegar a revelar sin que ningún campo del XML lo declare.
Preguntas frecuentes
¿El CFDI contiene datos personales?
Sí. El RFC, el nombre y el domicilio que exige el artículo 29-A del CFF cumplen la definición de dato personal. Así lo fija el artículo 3, fracción IX, de la LGPDPPSO: identifican directa o indirectamente a una persona.
¿El CFDI contiene datos personales sensibles?
Por regla general, no. Su contenido estructurado no revela, por sí solo, origen étnico, salud ni creencias religiosas. Tampoco las demás categorías que enumera el artículo 3, fracción X, de la LGPDPPSO.
¿El SAT necesita el consentimiento del contribuyente para recabar los datos del CFDI?
No. El artículo 16, fracción I, de la LGPDPPSO exime del consentimiento cuando una legislación aplicable así lo dispone. El propio CFF cumple esa condición, al exigir esos datos en el artículo 29-A.
¿Qué protege al RFC y al domicilio fiscal una vez que están en poder del SAT?
Dos preceptos lo protegen. El artículo 69 del CFF impone el secreto fiscal y obliga a guardar absoluta reserva. El artículo 115 de la Ley General de Transparencia clasifica esa información como confidencial.
¿Qué son los metadatos del CFDI?
Son los campos estructurados del XML: RFC, domicilio, código postal, descripción del servicio. Describen y clasifican la operación de forma legible por un sistema automatizado, a diferencia del contenido libre de un documento no estructurado.