¿Qué son los Metadatos del CFDI?
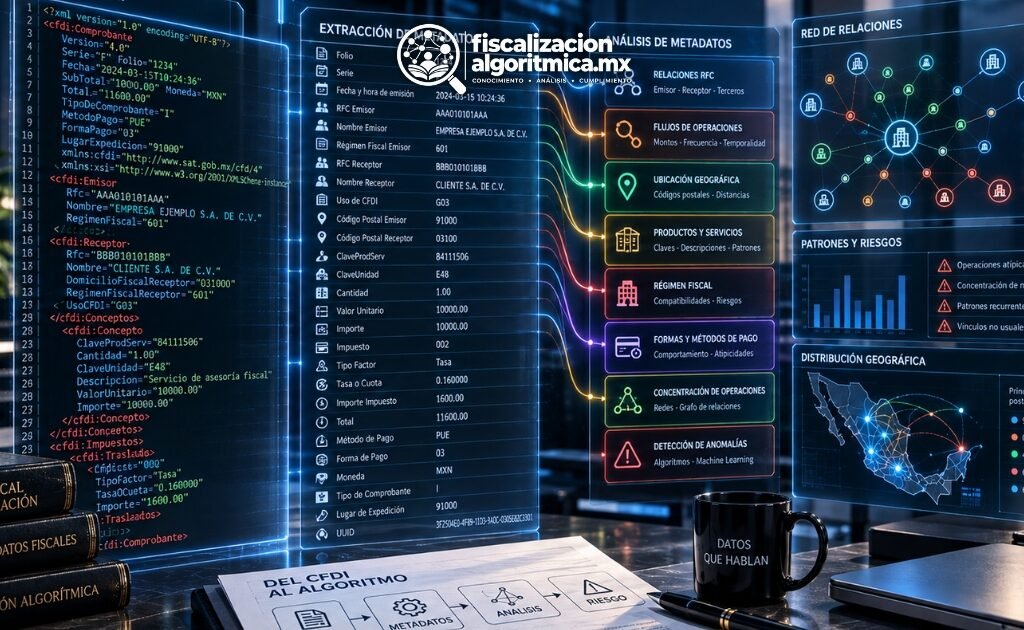
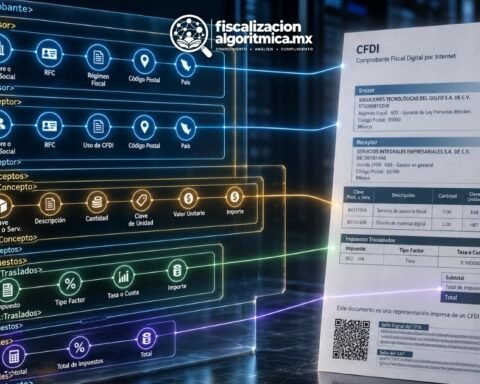
¿Qué son los metadatos del CFDI? Son los datos estructurados que el propio comprobante incorpora para describir, clasificar e identificar la operación que ampara. Ahí están el RFC del emisor y del receptor, el domicilio fiscal y el código postal. También la fecha de expedición, la forma de pago, el UUID y el sello digital. No es contenido narrativo libre. Es información que vive dentro de una estructura fija, la que define el Anexo 20 del SAT para el archivo XML del comprobante. Esa definición técnica, sin embargo, no agota la pregunta. Antes de que el Servicio de Administración Tributaria reciba y posea esos metadatos, alguien más los trató primero. Fue el emisor del comprobante, que recabó el RFC y el domicilio de su cliente para poder facturarle. Y ese primer tratamiento no lo rige la misma ley que rige después al SAT.
El concepto técnico y jurídico de metadato: elementos, tipos y cardinalidad en el XSD
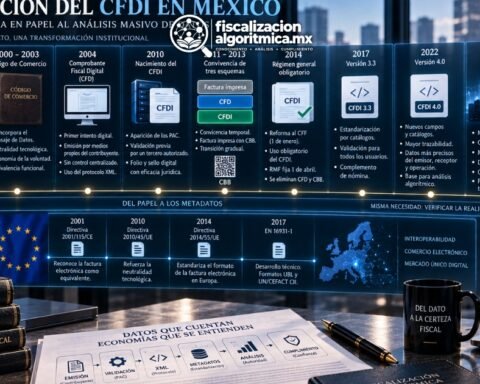
La precisión que esta pregunta exige tiene una fuente real y verificable, y no hace falta salir de la tecnología que efectivamente construye el comprobante. XML Schema es el estándar del World Wide Web Consortium que declara elementos, atributos, tipos y estructura para un documento XML. Fue elevado a Recomendación en mayo de 2001, en tres partes: Primer, Structures y Datatypes. Es esa tecnología, y no un vocabulario extranjero, la que el Anexo 20 del SAT utilizó desde 2004 para construir el esquema del comprobante. Es el archivo comprobante.xsd, con su elemento raíz Comprobante y sus nodos Emisor, Receptor, Conceptos e Impuestos.
XSD permite declarar, para cada documento, qué elementos y atributos puede contener y el tipo de dato que admite cada uno. También fija el orden en que deben aparecer, sus restricciones y su cardinalidad: cuántas veces puede repetirse un elemento, y si es obligatorio u opcional. En el esquema mexicano, el tipo t_RFC restringe la longitud admisible del registro federal de contribuyentes. El elemento Concepto, por su parte, exige que cada uno declare cantidad, descripción, valor unitario e importe.
Ahí está, con precisión técnica, la definición de metadato aplicable al CFDI. No es el valor concreto que un campo contiene en una factura determinada: el RFC de una persona, el importe de una operación. Es la declaración misma. Es el elemento o atributo del esquema, con su tipo, su restricción y su posición fijados de antemano por el Anexo 20. El dato cambia con cada comprobante que se emite. El metadato, la declaración XSD que ese dato ocupa, permanece idéntico entre un comprobante y otro.
Esa declaración no es un asunto puramente técnico, ajeno al derecho. El XSD del Anexo 20 opera como una especificación normativa incorporada por remisión. El artículo 29-A del Código Fiscal de la Federación fija qué información debe contener el comprobante. Ese artículo ya se desarrolló en el segundo artículo de esta serie. La Resolución Miscelánea Fiscal y, dentro de ella, el Anexo 20, concretan después la estructura, los tipos de dato y las cardinalidades. El SAT no inventó XML ni XML Schema. Los adoptó como soporte técnico de una decisión fiscal propia, publicada por primera vez el 31 de mayo de 2004.
El derecho mexicano reconoce la misma exigencia de estructura en otro terreno, el de la transparencia. Así lo hace la Ley General de Transparencia y Acceso a la Información Pública. Su artículo 3, fracción VIII, inciso b), define los datos abiertos íntegros de esta manera:
“Contienen el tema que describen a detalle y con metadatos necesarios.”
Aplicados al comprobante, esos metadatos necesarios se organizan en cuatro capas. La primera es de identificación: RFC, domicilio fiscal y código postal. Son los elementos que el esquema declara obligatorios, por exigirlo así el artículo 29-A del Código Fiscal. La segunda es transaccional: folio, fecha de expedición, forma y método de pago, moneda. La tercera es técnica-criptográfica: el UUID, construido conforme al estándar RFC 4122; el sello digital, y la cadena original. Juntos garantizan la integridad del documento. La cuarta corresponde a los complementos —Nómina, Carta Porte, Pagos—, cada uno con su propio conjunto de metadatos sectoriales. Ninguna de estas capas es narrativa. Todas describen, no relatan.
Antes del SAT: el emisor y el receptor como particulares
Cuando una empresa emite un CFDI a otra empresa o a una persona física, ambas actúan como particulares. Lo hacen en el sentido técnico de la Ley Federal de Protección de Datos Personales en Posesión de los Particulares, la LFPDPPP. Su artículo 2, fracción XVI, define así a los sujetos regulados:
“Personas físicas o morales de carácter privado que llevan a cabo el tratamiento de datos personales.”
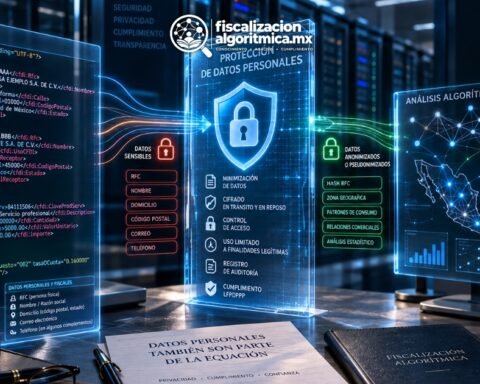
El emisor recaba el RFC y el domicilio fiscal de su cliente para poder timbrar el comprobante. Al hacerlo, se convierte en responsable del tratamiento de esos datos personales. La definición legal es la misma que ya fijó la Ley General para sujetos obligados en el artículo tercero de esta serie. Dato personal es cualquier información concerniente a una persona identificada o identificable. Lo que cambia no es el concepto de dato personal. Cambia la ley que lo rige, porque cambia quién lo posee.
El aviso de privacidad: la misma figura, dos responsables distintos
El emisor trata datos personales antes de que el SAT los reciba. Por ello, la LFPDPPP le impone una obligación que el Código Fiscal no menciona: el aviso de privacidad. Su artículo 2, fracción I, lo define como el:
“Documento a disposición de la persona titular de la información de forma física, electrónica o en cualquier otro formato generado por el responsable, a partir del momento en el cual se recaben sus datos personales, con el objeto de informarle los propósitos del tratamiento de los mismos, de conformidad con el artículo 14 de la presente Ley.”
Ese aviso, conforme al artículo 15 de la misma Ley, debe identificar cuáles de los datos recabados son sensibles y cuáles no. Aunado a lo anterior, el negocio que emite CFDI a sus clientes no puede limitarse a un aviso genérico de mercadotecnia. Debe cubrir también el tratamiento del RFC y el domicilio fiscal que la factura exige. No obstante, el SAT tampoco escapa a esta figura una vez que el dato llega a su poder. El artículo 20 de la Ley General de Protección de Datos Personales en Posesión de Sujetos Obligados —la LGPDPPSO— también se la impone. Ese artículo obliga al SAT a difundir un aviso de privacidad. La figura, entonces, no distingue entre particular y autoridad. Lo que distingue es el momento: primero el emisor, como responsable privado; después el SAT, como poseedor institucional.
El consentimiento: la misma excepción, en ambas leyes
Por regla general, ningún responsable puede tratar datos personales sin el consentimiento de su titular. Ambas leyes, sin embargo, contemplan la misma excepción con una redacción casi idéntica. El artículo 9, fracción I, de la LFPDPPP exime al responsable de recabar consentimiento cuando:
“Una disposición jurídica así lo disponga.”
La LGPDPPSO reproduce esa misma lógica para el SAT en su artículo 16, fracción I, ya citado en el artículo anterior de esta serie. En ambos casos, la disposición jurídica que activa la excepción es la misma. Es el artículo 29-A del Código Fiscal de la Federación. Esa norma obliga a incorporar el RFC y el domicilio fiscal en el comprobante. Por consiguiente, ni el emisor ni el SAT requieren el consentimiento expreso del contribuyente para recabar esos metadatos. La obligación fiscal sustituye al consentimiento, en las dos etapas del mismo dato.
La ley madre y sus dos ramas
El emisor y el receptor no quedan bajo la LFPDPPP por conveniencia interpretativa. Quedan bajo ella porque el propio decreto del 20 de marzo de 2025 distribuyó la protección de datos personales entre dos leyes distintas. El criterio de reparto es quién trata el dato en cada momento. Ese decreto no expidió tres ordenamientos aislados. Expidió, en un solo acto legislativo, una ley madre y dos ramas que de ella dependen.
- La Ley General de Transparencia y Acceso a la Información Pública (LGTAIP): la ley madre.
- La Ley General de Protección de Datos Personales en Posesión de Sujetos Obligados (LGPDPPSO): la rama que alcanza al SAT.
- La Ley Federal de Protección de Datos Personales en Posesión de los Particulares (LFPDPPP): la rama que alcanza al emisor y al receptor.
El artículo 1 de la LGTAIP declara el tronco constitucional común:
“La presente Ley es reglamentaria del artículo 6o. de la Constitución Política de los Estados Unidos Mexicanos, en materia de transparencia y acceso a la información pública y sus disposiciones son de orden público, de interés social y de observancia general en todo el territorio nacional, con el fin de garantizar el derecho humano al acceso a la información y promover la transparencia y rendición de cuentas.”
La LGPDPPSO desciende del mismo tronco, pero reglamenta además el artículo 16, segundo párrafo, constitucional: el que consagra el derecho a la protección de datos personales. Su propio artículo 1 lo declara:
“La presente Ley es reglamentaria de los artículos 6o., Base A, y 16, segundo párrafo, de la Constitución Política de los Estados Unidos Mexicanos, en materia de protección de datos personales en posesión de sujetos obligados.”
Por eso esta rama alcanza al SAT y no al particular: reglamenta un mandato constitucional dirigido a entes públicos. La LFPDPPP, en cambio, no reglamenta ningún artículo constitucional en esos términos. Es ley federal ordinaria, nacida del mismo decreto, con un objeto distinto: proteger los datos personales en posesión de los particulares. Su propósito es garantizar la privacidad y la autodeterminación informativa de sus titulares. Por eso rige al emisor y al receptor mientras el metadato todavía no llega al SAT.
Metadatos del CFDI: qué protege cada ley y en qué momento
El mismo metadato —el RFC, el domicilio fiscal del contribuyente— atraviesa dos regímenes sucesivos, no uno solo. Mientras está en manos del emisor, lo rige la LFPDPPP: aviso de privacidad y excepción legal de consentimiento. Una vez que el SAT lo posee, lo rige la LGPDPPSO. El secreto fiscal del artículo 69 del Código Fiscal opera entonces como reserva adicional, según ya se desarrolló en el tercer artículo de esta serie. Conocer en cuál de las dos etapas se encuentra un dato no es un ejercicio académico. Determina ante quién se reclama, con qué procedimiento y bajo qué ley, cuando algo sale mal.
Preguntas frecuentes
¿Qué son los metadatos del CFDI?
Son los campos estructurados que describen la operación amparada por el comprobante: RFC, domicilio fiscal, código postal, fecha, forma de pago, UUID y sello digital. No son texto libre, sino datos organizados conforme al Anexo 20 del SAT.
¿El emisor de un CFDI necesita un aviso de privacidad para facturar?
Sí. Al recabar el RFC y el domicilio fiscal de su cliente para timbrar el comprobante, el emisor trata datos personales como particular. El artículo 14 de la LFPDPPP le exige informar ese tratamiento mediante un aviso de privacidad.
¿Qué ley protege los metadatos del CFDI antes de que el SAT los reciba?
La Ley Federal de Protección de Datos Personales en Posesión de los Particulares, la LFPDPPP. Es la rama que, del mismo decreto que dio origen a la ley madre, quedó asignada al emisor y al receptor. Los rige mientras ambos actúan como particulares, antes de que el dato llegue a poder del SAT. Metadatos del CFDI
¿En qué capas organiza el Anexo 20 los Metadatos del CFDI?
En cuatro. La de identificación (RFC, domicilio fiscal, código postal), la transaccional (folio, fecha de expedición, forma y método de pago, moneda) y la técnica-criptográfica (UUID, sello digital, cadena original). La cuarta es la de complementos, con metadatos sectoriales propios de cada uno: Nómina, Carta Porte, Pagos.
¿Los metadatos del CFDI son datos personales sensibles?
Por regla general, no. El RFC, el domicilio fiscal y el código postal son datos personales. No pertenecen, sin embargo, a las categorías sensibles que enumeran tanto la LFPDPPP como la LGPDPPSO. Esas categorías son: origen étnico, salud, creencias religiosas, opiniones políticas o preferencia sexual.